D.Lgs. 138/2024 · Dir. UE 2022/2555 · ACN
Direttiva NIS 2
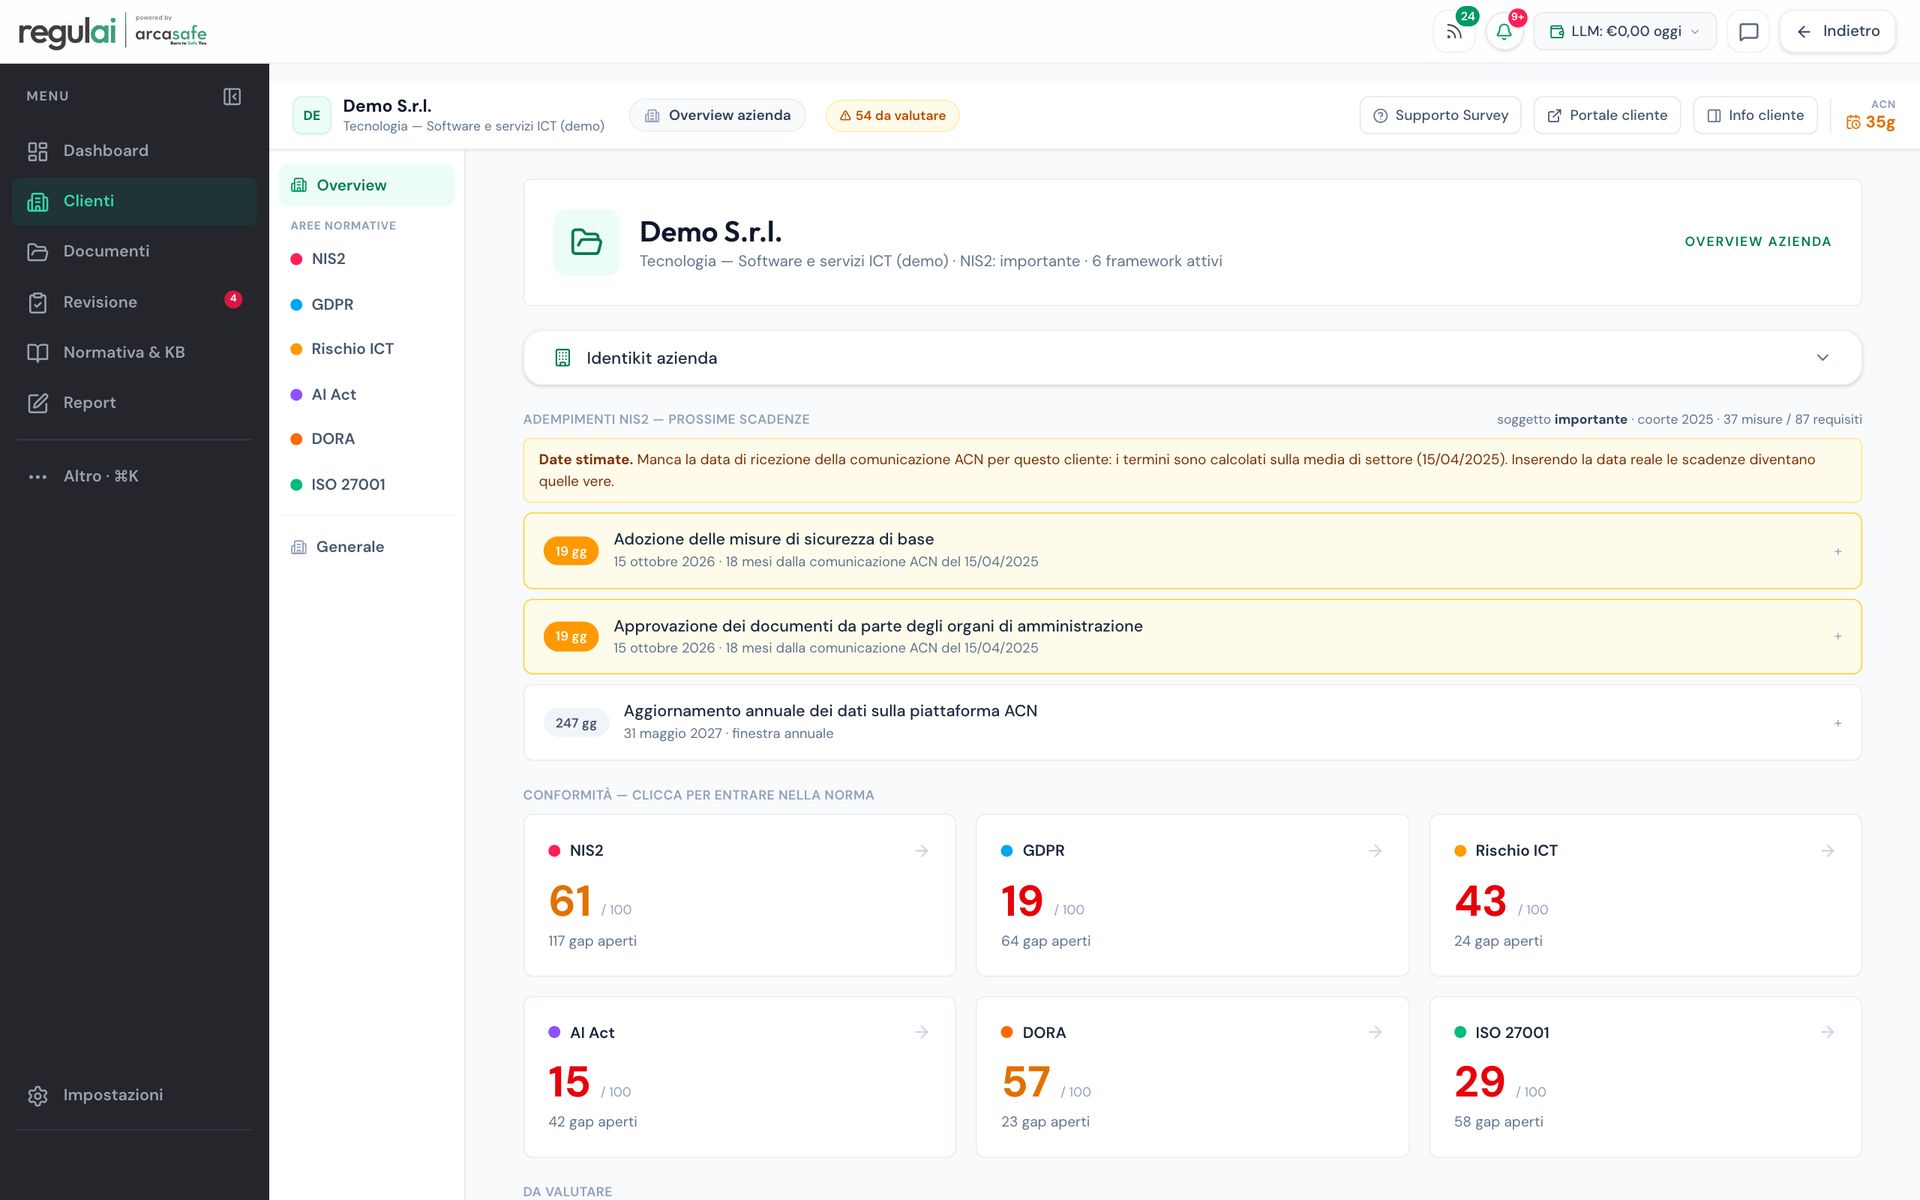
La verticale più profonda di RegulAI: 61 controlli a catalogo con stato e prova, scadenze ufficiali ACN,
qualifica dei Fornitori Rilevanti e gestione notifiche al CSIRT Italia in 24 ore, 72 ore e un mese.
- 244 domande distribuite in 22 domini
- 61 controlli art. 24 e 22 procedure Word
- Pacchetto ZIP completo pronto per ispezione ACN
Approfondisci la pagina Direttiva NIS 2 →
Regolamento UE 2016/679 · Garante Privacy
GDPR & Data Protection
Registri del titolare, violazioni (data breach), richieste degli interessati (DSAR), nomine e trasferimenti extra-UE
in un unico ambiente, con lettura assistita delle DPIA e bozza di notifica al Garante entro 72 ore.
- 94 domande in 14 domini di conformità
- 14 procedure privacy e informativa dipendenti in Word
- Audit fornitori ex art. 28 con questionari e livello di rischio
Approfondisci Audit GDPR & DPO →
Standard Internazionale · SGSI
ISO/IEC 27001:2022
Dichiarazione di Applicabilità (SoA) sui controlli Annex A con giustificazione scritta delle esclusioni,
registro dei rischi (cl. 6.1.2), controllo delle versioni documentali (cl. 7.5) e verbale di riesame della direzione.
- 88 domande articolate in 5 domini
- 33 controlli SoA con tracciamento chi/quando
- Esportazione pacchetto ZIP delle evidenze per l’ente di audit
Scopri il supporto ISO/IEC 27001 →
Regolamento UE 2022/2554 · Settore Finanziario
Regolamento DORA
Resilienza operativa digitale per banche, assicurazioni, intermediari e fornitori ICT critici:
gestione del rischio ICT, catena di fornitura terze parti, incidenti ICT e procedure di resilienza.
- 51 domande in 10 domini e 21 controlli
- 5 procedure DORA (artt. 5–16) pronte in formato Word
- Registro e questionari fornitori ICT (art. 28)
Scopri la conformità DORA →
Regolamento UE 2024/1689 · Governance IA
EU AI Act
Censimento dei sistemi di IA aziendali (anche shadow AI e assistenti generativi), classificazione deterministica
del rischio con motivazione scritta, due diligence dei fornitori IA e regolamento interno sull’uso dell’IA.
- 48 domande in 12 domini normativi
- 14 procedure AI Act + Regolamento aziendale IA (art. 4)
- Profili di accesso (livelli 0–5), libreria prompt e AI Literacy
Approfondisci la pagina EU AI Act →
Metodo Proprietario ArcaSafe
Assessment Rischio ICT
La fotografia tecnica dell’organizzazione con punteggio da 0 a 100. Verifica sul campo ciò che la NIS2
richiede di autodichiarare e fornisce anche alle PMI non soggette a NIS2 un piano di miglioramento volontario.
- 46 misure tecniche e organizzative in 4 aree
- Organizzazione, Cyber Security, Infrastruttura, DLP e Dati
- Mappa di calore probabilità/impatto e verifica incrociata NIS2
Prova sotto il Simulatore su 12 misure →